


Cégünk beadta a SecOSys névre keresztelt H2020 pályázatát
A mai napon beadtuk a SecOSys (Security and Optimisation – Integrated-Hardware-Software System) névre keresztelt Európai Uniós pályázatunkat, amely az informatikai biztonság növelését célozta meg.
A világban zajló változások nem kedveznek a publikus felhők egyre szélesebb körben való elterjedésének. Sokkal inkább bezárkózási folyamat jellemzi a nagy országokat, mint korábban. Az informatikai biztonság ma egyre jobban felértékelődik.
A szakemberek többsége egyetért azzal, hogy noha a felhőalapú szolgáltatások területén a biztonsági megoldások piaca felfutóban van, általános érvényű, kipróbált megoldások még nem állnak rendelkezésre. Így értelemszerűen az ebből a szempontból való megfelelőség kérdése sem tekinthető megválaszoltnak, s elfogadott audit módszertan sem segíti a joggal bizalmatlan felhasználókat. Az informatikai eszközökön ma felbecsülhetetlen értékű adatokat tárolunk és kezelünk, amelyeket az értékükkel messze arányban nem álló színvonalú eszközök védenek. Ennél is nagyobb hibának tekinthető az, amikor önként teszünk fel értékes tartalmakat a világhálóra, vagy biztosítunk hozzáférést hozzájuk, mert egy divatos és ingyenes szolgáltatás igénybevételének a lehetősége ezt kívánja tőlünk.
A Direct-Line Kft. az elmúlt 15 évben kifejlesztette a HaXSoN integrált hardver-szoftver megoldást, amelyet egy olyan „felhő” privát szolgáltatásnak is tekinthetünk, amely a fenti biztonsági kockázattól szinte teljes egészében mentes. A fejlesztések megkezdésekor még nem sejtettük, hogy évekkel később ilyen széles körben felismerésre kerülnek azok a szempontok, amelyeket mi magunk annak idején is már rendkívül fontosnak ítéltünk. A HaXSoN alapú rendszerek legfontosabb tulajdonsága ugyanis az, hogy olyan testre szabott „felhő megoldás” kialakítását teszi lehetővé, amely felett annak tulajdonosai teljes körű kontrollt gyakorolhatnak.
A fejlesztést annak idején éppen azért kezdtük el, mert úgy láttuk, hogy a szoftverfejlesztés gyakorlata a világban rendkívül idő és költségigényes, ugyanakkor pedig a biztonság kérdését a felhasználók szempontjából nem megfelelően kezeli. A beépített biztonság hiánya miatt számos utólagos intézkedésre kényszerültek a felhasználók, valójában érdemi eredmény elérésének esélye nélkül. A dobozos szoftverek (operációs rendszerek és alkalmazások) fejlesztése azért nagyon költséges, mert többnyire azzal az igénnyel készülnek, hogy a nagyon változatos felépítésű hardverek minél nagyobb hányadára automatikusan feltelepíthetők legyenek.
A HaXSoN fejlesztéseinkkel most érkeztünk arra a pontra, hogy az általánosnak tekinthető megoldások felhasználásával elindíthassunk egy olyan áttörést jelentő fejlesztési lépéssorozatot, amely a számítástechnika eredményességének jelentős javulását hozza magával. A jelen pilot projekt keretében néhány perspektivikus területen készülhetnének el viszonylag alacsony költségvetésből azok a fejlesztések, amelyek egyrészt az elképzelések verifikálását jelentik, másrészt előállítják azokat a módszertani tapasztalatokat, amelyek a többi területen való fejlesztés számára jó példaként szolgálhatnak.
A projekt megfogalmazásával és ehhez kompetens konzorciumi tagok keresésével a célunk egy olyan integrált informatikai rendszer fejlesztése, amely minden korábbinál olcsóbb és alacsonyabb energia fogyasztású informatikai eszközök előállítását és alkalmazását teszi lehetővé, s amelyeken a világon ma elérhető szoftverek konzisztens környezetben, optimalizált feltételek között, szabványos megoldásokként működhetnek, miközben a biztonság minden formája a lehető legmagasabb szinten garantálható.
A HaXSoN rendszer működésének lényegét az alábbi ábrák kiválóan összefoglalják:
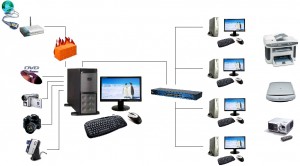
Fontos leszögezni, hogy az itt látható szerver-terminál logika alapján felépülő rendszer messze nem azonos az ismert szerver-kliens rendszerekkel. Az általunk megcélzott fejlesztés többek között azokat a hátrányokat küszöböli ki, amelyek ezen rendszereket jellemzik, s ami miatt az elterjedésük messze elmaradt a várakozásoktól. A terminál egyik legfontosabb tulajdonsága a kliensekkel szemben, hogy lokális intelligenciát nem tartalmaz. Ez, mint látni fogjuk, óriási előnyöket jelent mind a fejlesztés számára, mind pedig a használata során.
Az eltérő fejlesztési elvekből és működési módból fakadóan a felhasználói oldalon is teljesen új lehetőségek jelennek meg. A terminál mögött ülő felhasználók a szerver képességeit igénylő alkalmazásokat érik el, miközben a szerveren minden program shareable módon, egyetlen példányban fut.
A projekt során kifejleszteni szándékozott megoldásokat több példányban, különböző típusú hasznosító helyekre tervezzük letelepíteni azzal a céllal, hogy a működés eredményességét, az adott területen való alkalmazhatóságát a gyakorlatban is ellenőrizni lehessen.
A tervezett projekt jelentőségét az adja, hogy nem csupán mennyiségi értelemben kerül minden korábbinál sokkal nagyobb alkalmazói csomag egyetlen futtatási környezetbe, hanem ezen csomagok fejlesztésének módszerei és a működésük hatékonysága is lényegesen jobbá válik. Itt tehát mind a hardver, mind pedig a szoftverfejlesztések területén egy sokkal koordináltabb és célirányosabb munka válik szükségessé. Ugyanakkor a lehetőségek olyan széles skálája teremtődik meg a fejlesztők számára, ami nem verseny csökkentő, hanem éppen ellenkezőleg, verseny fokozó hatással bír.
A végcél tehát egy olyan integrált hardver-szoftver rendszer fejlesztése, amely nem a ma jellemző PC-s architektúra alapján való működést valósítja meg. A számítógépeket várhatóan a fejlődés ma felismerhető trendjéből fakadóan egyre inkább a professzionális szintű fejlesztési feladatokra használják majd, miközben „home” jellegű számítástechnika és a szórakoztató elektronikai irány szakosodik. Célberendezésekkel olcsóbban szolgálhatók ki a különböző felhasználói igények (pl. smart TV, videó lejátszó, játékkonzolok, zenei lejátszók, stb.)
A projekt célja egyszerre tekinthető a felhőtechnológia továbbfejlesztésének és egy sokkal hatékonyabb szerver működési mód megvalósulásának.
Az általunk megfogalmazott kutatási program a pályázat elnyerési esetén az alábbi szereplőkkel valósulhat meg:
– BME Viking Nonprofit Zrt. (a BME Automatizálási és Alkalmazott Informatikai Tanszékével karöltve)
– Aalto-Korkeakoulusäätiö (Finn Aaltoi Műszaki Egyetem)
– Darmstadti Műszaki Egyetem, Biztonságtechnikai mérnöki kutatócsoport (D)
– Bradfordi Egyetem, Villamosmérnöki és Informatikai Iskola (GB)
– Computer Technologies Co. (kiemelkedő referenciákkal rendelkező görög informatikai fejlesztéseket végző cég)
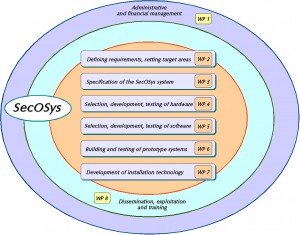
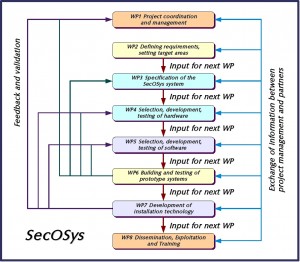
A fentiekben nagyon röviden és vázlatosan megfogalmazott célmeghatározás az alábbi ábrán hasonlóképpen röviden összefoglalt feladatok elvégzését követeli meg:
Írjon nekünk
Ön mit gondol?